Mostrando entradas con la etiqueta Alejandro. Mostrar todas las entradas
Mostrando entradas con la etiqueta Alejandro. Mostrar todas las entradas
jueves, 31 de enero de 2013
Errores de un administrador de sistemas
Nunca se ha dicho que el trabajo de un administrador de redes sea fácil, es más, a mi manera de ver, es uno de los que tienen más peso en responsabilidad, puesto que de una correcta protección y administración de estas, dependen gran número de servicios, y por demás la confiabilidad de las corporaciones y empresas que operan en base a ellas.
Sin embargo, cuando algo falla y los crackers logran penetrar las redes, la situación se vuelve crítica; y es allí donde se culpa a la infraestructura, o se piensa que la irrupción fue provocada usando técnicas sofisticadas o poco conocidas, no obstante, nunca se contempla que tal vez la red estaba poco protegida y tenía medidas de seguridad deficientes, en concreto 10 puntos que son muy comunes en la administración de redes:
1.No cambiar las contraseñas de los dispositivos de red no críticos Por supuesto que los crackers no se van a molestar en intentar penetrar por allí, si este error sólo representa la causa de la vulneración de la red en el 50% de los casos.
2.Asignar el mismo password a varios dispositivos: Uno o el más grande error de los comentados, pues al descifrar una o 2, la coincidencia genera un efecto domino catastrófico, lo mejor es asignar un sistema periódico de cambio de contraseñas y nunca compartirlas en 2 dispositivos.
3.No testear las aplicaciones en busca de inyecciones SQL: En el 79% de los casos los ciberdelincuentes entran por esta vía, el cual se centra en teclear comando SQL, y enviarlos a la base de datos del servidor, mediante un formulario web, los cuales los servidores aceptan si el formulario está mal codificado, y de esta forma ejecutan las ordenes del atacante.
4.No configurar correctamente las listas de control con el fin de sementar bien la red.
5.Permitir el acceso remoto no seguro.
6.No examinar las aplicaciones no críticas en busca de vulnerabilidades: Olvidarse de que la red es un todo y que un conjunto se rompe si una parte se fisura por más insignificante que sea.
7.No proteger todos los servidores del malware usando un antivirus, antispyware y una barrera contra los keyloggers.
8.No configurar los routers para impedir tráfico de salida no deseado.
9.No saber con exactitud ni tener condensados los backups de los datos sensibles que se almacenan.
10.No seguir los estandares de seguridad para la industria de la tarjeta de pago.
Como se ve, a veces la seguridad o inseguridad no radica en la calidad de la infraestructura, la cantidad de defensas, etc. sino en la correcta utilización de los recursos con los que contamos, así como una planificación que busque tener un control en la protección, respaldo y acceso de los datos.

martes, 29 de enero de 2013
Ideas de un Sysadmin
Un interesante documento, realizado por Steve Stady y Seth Vidal, en el que se recogen una serie de ideas y consejos hechos por y para sysadmins o administradores de sistemas. Se incluye el texto original y la traducción (libre, por supuesto):
Do it the same, over and over and over again (Haz lo mismo una y otra y otra vez)
Backups are sacred! If you do not know if your backups are current, then test them by restoring the data and comparing. (¡Las copias de seguridad son sagradas! Si no sabes si tus copias de seguridad están al día, entonces pruébalas reestableciendo los datos y comparando)
Do not make many, tiny partitions, make a smaller number of larger partitions, instead. (No crees muchas pequeñas particiones, en su lugar trabaja con un número pequeño de particiones grandes)
Why change the system default when you don’t have to? (¿Por qué cambiar el sistema por defecto si no tienes necesidad?)
Think now so you don’t have to later (at 4am). (Piensa en el momento así no tendrás que hacerlo más tarde (4 de la mañana, por ejemplo) o nuestro equivalente en español no dejes para mañana lo que puedas hacer hoy)
If you have to do it more than once, automate it. If you cannot automate it, document it. (Si tienes que hacer tareas repetitivas, automatízalas. Si no puedes automatizarlas, busca documentación para hacerlo)
Personality is for people, not for computers. (La personalidad es para las personas, no para los ordenadores)
“Debugging is twice as hard as writing the code in the first place. Therefore, if you write the code as cleverly as possible, you are, by definition, not smart enough to debug it.” – Brian W. Kernighan (Depurar [código] es dos veces más duro que escribir el código. Por lo tanto, si escribes el código de la manera más inteligente posible, no eres, por definición, lo suficientemente inteligente para depurarlo)
If you do not know what a machine will do when it is rebooted, then it is not production ready. (Si no sabes qué hará una máquina cuando se reinicie es que no está lista para ser [una máquina] de producción)
Unless you write an essay on why you need to do something “special” use the tools, procedures, techniques and resources the OS provided for you. (A menos que vayas a escribir un ensayo sobre por qué una máquina necesita hacer algo especial utiliza las herramientas, procedimientos, técnicas y recursos que te proporciona el sistema operativo)
Remember the Mack Truck Scenario: If no one will be able to figure this out if you get hit by a Mack truck, then you’re doing something wrong. (Recuerda la escena del camión: Si nadie será capaz de comprender lo que pasa si te atropella un camión, entonces es que estás haciendo algo mal)
Revision Control! Comment! (¡[Utiliza] control de versiones! ¡[Añade] comentarios!)
Log and rotate logs. Log remotely for best effect. ([Genera] logs y rótalos. Para un mejor efecto genra logs en remoto)
Simplicity is its own reward. (La mejor recompensa es la sencillez)
If you haven’t thought of at least one potential negative outcome of hitting enter at the end of the command you just typed; then you don’t understand the command well enough to use it on a production system. (Si no has pensado al menos una vez en los incovenientes de pulsar la tecla Enter justo después de escribir el comando [en una consola], entonces no conoces suficientemente bien la línea de comandos como para utilizarla en una máquina de producción)
Use a unique marker for names of packages that are locally developed. $domainname perhaps? (Utiliza un marcador [fácilmente identificable] para todos los paquetes que se han desarrollado en la máquina local como, por ejemplo $nombrededominio)
If you cannot enumerate every port that should be listening on a given machine; then it is not production ready. (Si no puedes enumerar cada uno de los puertos que deberían estar a la escucha en una máquina determinada, entonces ese equipo no está listo para ser una máquina de producción)
If the host firewalling allows access to more ports than ABSOLUTELY necessary; then the host is not production ready. (Si el firewall del servidor permite el acceso a más puertos de los ABSOLUTAMENTE necesarios, entonces ese servidor no puede ser de producción)
If it seems like someone else would have encountered this problem before, they probably have. We do not live in a vacuum. Google for the answer (Si parece que alguien más ha encontrado antes un problema, probablemente es que así ha sido. No vivimos aislados del mundo. La respuesta está en Google)
DOCUMENT! (¡DOCUMENTA!!!!!!!)
Diccionario RAAE (Real Academia de Admins en Español)
Do the needful
Frase utilizada por los apus ante una situacion de la cual
no tienen la menor idea de lo que esta pasando ni de como resolverlo. Esto
sucede en el 100% de las veces que te pinguean o te asignan un ticket.
Droppear
Acción de ignorar todo intento de comunicación recibido
desde alguien en particular. "me estuvo pingueando todo el día por mail y
al celular, pero lo droppié porque sé que me quiere preguntar alguna
boludez"
La del ingeniero
Accion que se realiza en una situacion extrema donde el
servidor no responde a ningun comando (botonazo al reset)
Tadegambas
Servidor o router abierto y propenso a recibir un buen
flodeo o ados. Para que jueguen los nenes.
Monoadmin
Monoadmin (update)
Dícese de uno mismo, especialmente las dos primeras sílabas.
Administrador de sistemas
Dícese de la persona a cargo del funcionamiento de la
infraestructura it de una organización provada o de gobierno, también aplicable
al sujeto que camina entre el equipamiento informático, cables y demás personas
de la empresa, con aire apesadumbrado y gesticulando en forma permanente, gurú
del excel, reparador de printers y excelente generador de soluciones de código
a bajo costo, también identificable como persona que siempre sabe menos que los
consultores, pero siempre hace más.
Floodear (viejo y querido flood)
Dícese de la acción de sacarse a un pesado de encima con una
cantidad casi ilimitada de información y que el nabo en cuestión no sea capaz
de procesar ej.:"lo tuve que floodear por que me tenía las bolas
llenas...; le dije, mirá man, lo que pasa es que estoy overflow de tiempo,
aparte tengo un problema de stack en los swichts y no puedo tagear las vlans y
eso hace que las terminales timeouten, aparte estoy casi al limite del tiempo
con el deploy de los nuevos modulos de sap"
Funcionamiento aleatorio
Alegas funcionamiento aleatorio cuando el sistema tiende a
la entriopia. (osea no sabes xq mierda no anda).
Micro en overclocking
Estado en el cuál alguien (ya sea hombre o mujer) o algo nos
tiene bajo una alta tensión, ansiedad, desesperación o un estrés extremo.
Esnifear (acción derivada del acto del sniffing)
Estuvo el tipo ese (el auditor) esnifeando lo que haciamos
acá... Por que no se va a la c....de su m...!!!
Format
Comando mítico de epocas pasadas que estaba reservado solo a
algunos gurúes capaces de enfrentarse a los demonios que habitaban en cilindros
de los discos rígidos, no accesibles a los demas mortales.
Hacer la heróica
Acción épica de un admono que se queda haciendo una hacketa
hasta altas horas de la madrugada o hasta el next business day sin parar, sin
comer, sin dormir y sin chistar.
Hacketa
Acción no convencional que debe llevarse acabo para arreglar
algo que no funciona.
Hacketa, alta
Acción no convencional que debe llevarse acabo para arreglar
algo que se encuentra en status pre-alpha/beta y que no funciona, para ser
utilizado en un server de producción y/o misión crítica.
Impowneable
Aquello que no se puede pownear.
Timeoutear
Vencer el tiempo máximo de espera de algo: "me
timeouteó la paciencia".
Chownear
Apoderarse de algo: "me chowneé una birome".
Mersaproxy
Proxy buildeado de apuro en una workstation para salir del
paso ante la caída del servidor proxy corporativo.
Tabla advisory board
Rol ejercido por los monoadmins de cierto nivel de
seniority. Consiste en juzgar sabiamente a qué monoadmin se le aplicará una
dosis de tabla correctiva.
Viper
Aka beeper, herramienta diabólica que tortura por las noches
a los monoadmines que no se hayan portado bien.
Mandar a /dev/null
Devnullear. Mandar muy lejos a alguien
Rollback: no hay rollback.
Frase vista en el plan de implementación de un cambio en producción
Proneta
También conocido como "pornografía", abarca gran
cantidad de mbs diarios de tráfico en los proxies.
RTMF
Acción de leer documentación técnica luego de encontrarse
ante un evento inesperado de sistema.
Sentirse como carlín calvo
Emoción indescriptible que se siente cuando se detecta a un
fuckin' amateur intentando pownear nuestros sistemas.
Sysadmin purity test
Examen psico-técnico que deben rendir y aprobar todos
aquellos que aspiren a ser un unixadmin.
Muerto
Tarea asignada por el tech leader.
Playmobil
Consultor senior de sistemas erp.
Pownear
Acción de romper o apoderarse de algo o alguien.
/kick
Weapon of choice de cualquier irc operator.
Lojs
Archivo en el que se registran los mensajes del sistema,
según un consultor sap.
Migreta
Acción de migrar los datos de una aplicación y/o servicio
productivo desde la versión x hacia una nueva versión x+1, que culmina inexorablemente
en una alta hacketa haciendo la heroica.
Mode_nena=on
Modus operandi del unixadmin que se queja todo el día o pone
excusas para salir a agitar. Admono que no está al 100% de actitud.
Compileta
Compilar a mano un programa o aplicación, pasándole los
parámetros y flags que debería tener.
Distinguir un 0 de una O
Acción proactiva que consiste en poseer la capacidad
técnica, operativa e intelectual de poder diferenciar acertadamante el número
cero de la letra "o" en situaciones de presión laboral.
Drapie
Tarea poco grata, esperando resuloución durante un largo
período de tiempo (lease muerto).
Enchular
Tomarse el trabajo necesario para que un aparato funcione
correctamente sin recurrir al manual de instrucciones distribuído con el
producto.
Pinguear
Llamar, contactar, mandar mail: "una amiga me esté
pingueando para ir a cenar a su casa"
Backup
Lo que hace un unixadmin cuando no confía plenamente en sus
propias habilidades.
Colar
Acción de insertar algo en un lugar. Ejemplo: "colar un
dedo" = reiniciar un servidor
Port scanning
Hacerle una revisión a fondo a la compañera más comestible
del piso."la escaneé a fondo y tiene algunos bugs, pero le doy
igual".
Ack
"acónimo" de acknowledge, usado por admins en el
irc para informar que se entendió algo o están al tanto de alguna cosa.
Palazo
Reiniciar fisicamente un servidor en general de alta importancia
No le entro ni por ssh
Usualmente utilizado cuando otro admin pregunta qué opinamos
sobre una compañera de trabajo cuyos encantos son null.
Jagger
"Hacker" segun un usuario. La frase fue algo asi
como "hay que tener cuidado con los jaggers que se te meten en la
maquina"
Problema de interfaz o capa 8
Cuando hay un problema que claramente es de tipo humano
(interfaz entre la silla y el teclado)
Sarta
(del lunfardo, sarta de boludeces) script o archivo batch.
System halted!
Momento en que los administradores cobramos el sueldo....
ASAP
As soon as possible, hace todo lo posible, generalmente por
que alguna tarea pueda ser realizada satisfactoriamente.
Torted
Estado de un servidor o servicio caído que no levanta luego
de todas las posibles soluciones lógicas, quedando como unica opción la
reinstalación.
Ir a runlevel 6
Irse a dormir (el sysadmin). Generalmente con la esperanza
de despertar en un estado mental un poco mejor que el actual.
Tuve que hacerle un sudo
Cuando alguien no realiza las tareas, y se tiene que aplicar
autoridad (carlitos no hace nada? Deja que le hago un sudo)
Revamping
Reinstalar, reimplementar.
3 destellos del panic
3 destellos de los leds del teclado cuando ocurre un kernel
panic.
Crasheo
Algo averiado, una falla o desperfecto similar en algo.
Matchearlo
Sinonimo de compararlo.
GPF (general protection failure)
Estado catatónico en el que queda el contador de la empresa
cuando pedimos presupuesto para comprar un server nuevo (un que? Y para qué es
eso que cuesta tanto ? No podés hacerlo de otra manera mas barata ? Etc, etc,
etc
Nmapear
Se puede decir cuando estás "nmapeando" a una mina
a ver si tiene algun puerto abierto para conectarnos o cuando una mina te
nmapea (¿rara vez?) Igualmente tiene varios otros usos ...
Interruptor
Acción que se realiza para que algo funcione que se ha descubierto
por método de "prueba y error" o pura casualidad. Sin dicha acción la
máquina no puede funcionar (casi siempre en entornos windows). Ej: en
determinados servidores con w2k si no se desconecta y se conecta la fibra
optica, no funciona la red, aunque la marque como activa (5 horas para
descubrir este bug del driver que aun no han solucionado)
Fuego
"marrón", trabajo que sin buscarlo ha caido de
alguien y casi siempre es de reparar un windows xp de algún jefe de la oficina
Mis agradecimientos a la gente de http://www.administradoresanonimos.org, por crear este diccionario XD
lunes, 28 de enero de 2013
Como instalar el servidor SSH
En esta entrada tratare de explicar como instalar un servidor SSH, para eso vamos a utilizar OpenSSH un servidor para linux OpenSource.
SSH según Wikipedia :
SSH (Secure SHell, en español: intérprete de órdenes segura) es el nombre de un protocolo y del programa que lo implementa, y sirve para acceder a máquinas remotas a través de una red. Permite manejar por completo la computadora mediante un intérprete de comandos, y también puede redirigir el tráfico de X para poder ejecutar programas gráficos si tenemos un Servidor X (en sistemas Unix y Windows) corriendo.Además de la conexión a otros dispositivos, SSH nos permite copiar datos de forma segura (tanto ficheros sueltos como simular sesiones FTP cifradas), gestionar claves RSA para no escribir claves al conectar a los dispositivos y pasar los datos de cualquier otra aplicación por un canal seguro tunelizado mediante SSH.
Para instalar el servidor SSH nos vamos a un terminal y como root introducimos este comando:
apt-get install openssh-server
Con esyo ya hemos instalado el servidor SSH, para comprobar si funciona correctamente probamos el siguiente comando, que lo que hará sera conectarse al servidor:
ssh nombre_usuario@IP_maquina
Ahora le vamos a realizar algunos ajustes para eso nos dirigimos a /etc/ssh/ y editamos el archivo sshd_config
nano /etc/ssh/sshd_config
Este archivo es muy extenso, asi que solo comentare las partes que iremos a modificar.
Primero vamos a cambiar el puerto que escucha SSH para aumentar la seguridad, para eso buscamos la siguiente linea:
Primero vamos a cambiar el puerto que escucha SSH para aumentar la seguridad, para eso buscamos la siguiente linea:
Port 22
Cambiamos el puerto por defecto que es el 22 por otro a nuestra elección
Ej:
Port 56234
Ahora vamos a deshabilitar el login del usuario root, antes de hacer hay que tener otro usuario creado, si no nos quedaremos sin acceso a la maquina.
Buscamos la linea:
Buscamos la linea:
PermitRootLogin yes
y la cambiamos por esta:
PermitRootLogin no
Con esto ya hemos instalado un servidor SSH y le hemos echo unas pequeñas modificaciones para mejorar su seguridad.
Para a acabar solo nos queda reiniciar el servicio SSH, para es introducimos el siguiente comando:
/etc/init.d/ssh restart
Listo, ahora comprobamos que funciona volviendonos a conectar a la maquina:
ssh -p puerto nombre_usuario@IP_maquina
Espero que os sea útil, y cualquier duda preguntadme en los comentarios.
Un saludo desde colombia....
Alertar login en la cuenta root
Alertar login en la cuenta root
Este es un sencillo truco para que se nos infome cada vez que alguien inica sesion con la cuenta de root.
El script envia un email a nuestra direccion con informacion del servidor en ese momento.
Para añdir este script tenemos que editar como root el siguiente archivo:
nano /root/.bashrc
Y añadir al final de este estas lineas:
echo 'ALERT - '`echo $USER`' Shell Access on '`echo $HOSTNAME`':' `date` `who | awk '{print $1, $2, $5}'` |
mail -s "Alert: $USER Access from `who | cut -d"(" -f2 | cut -d")" -f1`" tuemail@dominio.com
Hay que cambiar tuemail@dominio.com por el email donde quieres recibir las notificaciones.
En el email recibiras la siguiente informacion:
- Nombre de la maquina
- Fecha
- Usuarios logeados y su IP
Espero que os sea util.
Como bien ha comentado Baco en los comentarios esto solo seria útil si el usuario root usa la Bash Shell que es la que viene por defecto en Debian. Gracias baco por matizarlo.
Ama a tu Sysadmin
¿Viste a ese pibe que está en la computadora todo el día mirando unas ventanas negras con letras blancas? ¿Ese que siempre pasa desapercibido para cualquier persona?, ¿Que es “uno más” del montón?Bueno, deberías respetarlo.
Gracias a él – si laburás en una empresa, claro - vos tenés conexión a internet, mandás a imprimir un documento a la impresora y la hoja sale impresa perfecta, copiás archivos y nunca falla nada, y si borrás algo siempre él tiene una copia de respaldo.
Él es un sysadmin y es tu mejor amigo aunque vos no lo sepas. Él se encarga de que todo siempre funcione perfectamente y sin contratiempos, es el que te avisa con anticipación cuando se va a cortar Internet o cuando los archivos de la empresa no van a estar disponibles porque van a cambiar un disco rígido o una parte de un servidor, que vos ni siquiera sabés que es y probablemente tampoco te interese saberlo.
Hay sysadmines buenos y los hay malos por igual. Se dice por los pasillos de los datacenters que un buensysadmin trabaja relativamente poco, y la mayor parte del tiempo en la oficina se la pasa leyendo las noticias y tomando café. Bueno, esto es bastante cierto si lo miramos de algún punto de vista. Probablemente si vos te ponés a observar al sysadmin de tu empresa que es lo que él hace durante una semana entera, verás que la mayor parte del tiempo hace.. ¡Nada!. Y bueno, en ciertos aspectos, ese es su trabajo, créeme.
El buen sysadmin no necesita correr a apagar ningún incendio ni metido en muchas computadoras, él simplemente se relaja y disfruta de su trabajo. Probablemente las primeras semanas de trabajo de un sysadmin son arduas, ya que él pasa los primeros días escribiendo scripts en lenguajes algo avanzados como bash y awk para solucionar problemas, evitar problemas y preveer posibles problemas. De esta forma, él solo trabaja una sola vez. La próxima vez que ocurra algo, él ya habrá programado algo para solventar eso.
El buen sysadmin duerme tranquilo: él ya tiene planeado un plan de recuperación en caso de que todo falle y explote en mil pedazos. El sysadmin duerme tranquilo porque sabe que el hecho de recibir una llamada inesperada a mitad de la noche no significa que todo está perdido.
El buen sysadmin también es un poco fascista: Si trabajás con archivos en red y tenés tu espacio en un servidor, probablemente te hayan asignado una quota de espacio y transferencia. Al sysadmin no le gusta que se pasen de vivos, para ello él configura las cuentas con determinados límites, y esos límites los hace cumplir.. A rajatabla.
El buen sysadmin no es un call center. No le hagas preguntas estúpidas (más allá de que vos creas que son buenas preguntas). Al buen sysadmin no le interesa responderte como hacés para crackear el jueguito que bajó tu hijo o como sacar la barra de babylon de firefox. El buen sysadmin no es forro, pero tampoco te va a resolver problemas que él no tiene que resolver.
El buen sysadmin es amante de la línea de comandos, le encanta usar una consola, le encanta escribir comandos rebuscados y kilométricos y por sobre todo, el mouse lo usa en ocasiones extremadamente necesarias. Si ves a tu sysadmin utilizar más el mouse que el teclado, sentite en peligro, vos y tus archivos.
(Foto que me tomaron el año pasado programando unos scripts para los mineros de bitcoins)
El buen sysadmin no se equivoca en lo mismo dos veces. Si el sysadmin debía borrar la carpeta /usr/share/postgresql/system_views.sql y en lugar de ejecutar el comando correcto ejecuta rm -r /usr /share/… creeme, nunca más va a volver a cometer ese error. Los humanos se equivocan, y los sysadmines también… Pero nunca dos veces.
Al buen sysadmin no le gusta el spam. OJO con lo que le mandás por mail. El hecho de enviarle una cadena de mails para que Aol done 10 centavos a Rachel, una niña de 10 años que sufre de cancer, por cada mail que reenvies puede hacer enfurecer mucho a un sysadmin. (Más sabiendo que Rachel tiene 10 años desde el año 1999).
El buen sysadmin disfruta de los privilegios en la computadora. Un sysadmin sin acceso root es como un pito que no se para.
El buen sysadmin ama a sus servidores más que a sus hijos. Si, dije sus, si bien no son de su pertenencia, él probablemente los montó, configuró y programó. Y es su aliado que nunca falla y quien responde a los pies del buen sysadmin, por tal cosa él los va a nombrar, les dará una fecha de nacimiento y los cuidará a lo largo de su trabajo.
Así como lo leen aquí, ser un buen sysadmin parece tarea fácil ¿eh?. Bueno, no, no lo es. Es una tarea dificil. Nunca subestimes a tu sysadmin. Amalo.
martes, 8 de enero de 2013
Zorin OS
Zorin OS es un sistema operativo multi-funcional diseñado específicamente para usuarios de Windows que quieran tener acceso fácil y sin problemas con Linux. Está basada en Ubuntu que es el sistema operativo Linux más popular del mundo.
Zorin OS ofrece nuestro programa único Look Changer que hemos creado exclusivamente para Zorin OS. Permite a los usuarios cambiar la interfaz de usuario con sólo tocar un botón. Otros programas únicos incluyen el Administrador de Splash Screen, navegador de Internet y Backgroung Plus.
Zorin OS ofrece a los usuarios una mayor flexibilidad.
Le permite utilizar Zorin OS junto con su sistema operativo actual y ejecutar programas de Microsoft Windows en Zorin OS con la ayuda de WINE y PlayOnLinux.
Requisitos minimos del sistema:
Para las versiones de GNOME basado (no Lite):
- 700 MHz de procesador.
- 3 GB de espacio en disco.
- 376 MB de memoria de sistema (RAM).
- Tarjeta gráfica compatible con una resolución de 640 x 480 pixeles.
- Tarjeta de sonido.
Para las versiones basadas LXDE (Lite):
- 266 MHz de procesador.
- 2 GB de espacio en disco.
- 128 MB de memoria de sistema (RAM).
- Tarjeta gráfica compatible con una resolución de 640 x 480 pixeles.
- Tarjeta de sonido.

__________________________________________________________________
La instalacion, es tipica, como con cualquier ubuntu.
Esta instalacion contiene casi todo lo que uno necesita en cuanto a aplicaciones basicas necesarias, como por ejemplo la suite ofimatica de LibreOffice.

__________________________________________________________________
Para tener en cuenta, el idioma por defecto de zorin es ingles, aunque hay que hacer un pequeño cambio para que puedas tenerlo en español. En el login, se puede determinar el idioma, en la parte de abajo a la izquierda, seleccionamos "Spanish". Luego nos va a pedir que hagamos las actualizaciones correspondientes, las cuales podemos hacer con estos comandos.
y luego reiniciamos.


Zorin OS ofrece nuestro programa único Look Changer que hemos creado exclusivamente para Zorin OS. Permite a los usuarios cambiar la interfaz de usuario con sólo tocar un botón. Otros programas únicos incluyen el Administrador de Splash Screen, navegador de Internet y Backgroung Plus.
Zorin OS ofrece a los usuarios una mayor flexibilidad.
Le permite utilizar Zorin OS junto con su sistema operativo actual y ejecutar programas de Microsoft Windows en Zorin OS con la ayuda de WINE y PlayOnLinux.
Requisitos minimos del sistema:
Para las versiones de GNOME basado (no Lite):
- 700 MHz de procesador.
- 3 GB de espacio en disco.
- 376 MB de memoria de sistema (RAM).
- Tarjeta gráfica compatible con una resolución de 640 x 480 pixeles.
- Tarjeta de sonido.
Para las versiones basadas LXDE (Lite):
- 266 MHz de procesador.
- 2 GB de espacio en disco.
- 128 MB de memoria de sistema (RAM).
- Tarjeta gráfica compatible con una resolución de 640 x 480 pixeles.
- Tarjeta de sonido.
__________________________________________________________________
La instalacion, es tipica, como con cualquier ubuntu.
Esta instalacion contiene casi todo lo que uno necesita en cuanto a aplicaciones basicas necesarias, como por ejemplo la suite ofimatica de LibreOffice.

__________________________________________________________________
Para tener en cuenta, el idioma por defecto de zorin es ingles, aunque hay que hacer un pequeño cambio para que puedas tenerlo en español. En el login, se puede determinar el idioma, en la parte de abajo a la izquierda, seleccionamos "Spanish". Luego nos va a pedir que hagamos las actualizaciones correspondientes, las cuales podemos hacer con estos comandos.
alejandro@zorin:~$ sudo apt-get upgrade
alejandro@zorin:~$ sudo apt-get update
y luego reiniciamos.

__________________________________________________________________
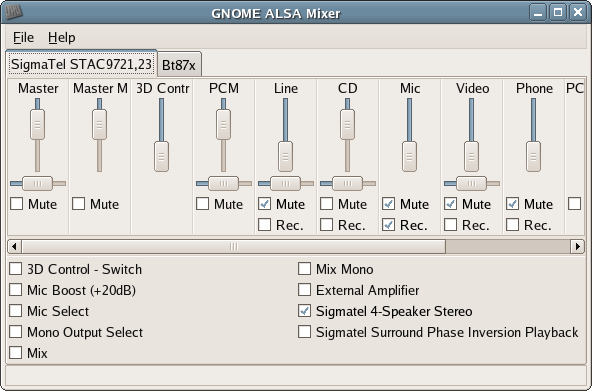
vamos a hacer la instalacion del sonido.
yo prefiero el Mezclador Alsa de Gnome. este lo instalamos de la siguiente manera.
alejandro@sorin:~$ sudo apt-get gnome-alsamixery luego reiniciamos
__________________________________________________________________
A mi parecer este es uno de los sistemas operativos, basados en Linux, mas atractivos, ya que su interfaz es intuitiva y similar a la de windows, asi que no habra perdida alguna.
Saludos todos desde colombia
miércoles, 18 de julio de 2012
Auditoria 3
CLASIFICACIÓN DE LA
AUDITORÍA SEGÚN EL OBJETO AUDITADO
Auditoría financiera:
Acción a auditar: los
estados financieros y a través de ellos las operaciones financieras realizadas
por el ente contable
Que es: Consiste en el
examen de los registros, comprobantes, documentos y otras evidencias que sustentan
los estados financieros de una entidad u organismo, efectuado por el auditor
para formular el dictamen respecto de la razonabilidad con que se presentan los
resultados de las operaciones, la situación financiera, los cambios operados en
ella y en el patrimonio; para determinar el cumplimiento de las disposiciones
legales y para formular comentarios, conclusiones y recomendaciones tendientes
a mejorar los procedimientos relativos a la gestión financiera y al control
interno.
Para que: para emitir una opinión
técnica y profesional acerca de los estados financieros.
Quien: Contador.
Objetivo General: La
auditoría financiera tiene como objetivo principal, dictaminar sobre la
razonabilidad de los estados financieros preparados por la administración de
las entidades públicas.
Auditoría administrativa:
Acción a auditar: programación de la empresa, su estructura orgánica y funciones, sus sistemas,
procedimientos y controles, el personal y las instalaciones de la empresa y el
medio en que se desarrolla.
Que es: Es una revisión
sistemática y evaluatoria de una entidad o parte de ella, que se lleva a cabo
con la finalidad de determinar si la organización está operando eficientemente.
Para que: para emitir una
opinión técnica y profesional sobre las funciones administrativas.
Quien: licenciado en administración de
empresas
Objetivo General: De
control. Destinado a orientar los esfuerzos en su aplicación y poder evaluar el
comportamiento organizacional en relación con estándares preestablecidos.
Auditoría operacional:
Acción a auditar: La Auditoria
Operativa Formula y presenta una opinión sobre los aspectos administrativos,
gerenciales y operativos, poniendo énfasis en el grado de efectividad y
eficiencia con que se han utilizado los recursos materiales y financieros
mediante modificación de políticas, controles operativos y acción correctiva,
desarrolla la habilidad para identificar las causas operacionales.
Que es: La Auditoria Operativa determina si la
función o actividad bajo examen podría operar de manera más eficiente,
económica y efectiva
Para que: la Auditoría Operativa la información está
dirigida hacia el aspecto administrativo, es decir hacia todas las operaciones
de la empresa en el presente con proyección al futuro y retrospección al pasado
cercano
Quien: Profesional en
administración de empresas
Objetivo
General: El objetivo de la Auditoria es el de
determinar si la producción del departamento cumple con las especificaciones
dadas; en consecuencia se dan variados informes, presupuestos y pronósticos que
así como también los Estados Financiero
Auditoría De Gestión:
Acción a auditar: Eficiencia como organización y su actuación y posicionamiento desde el punto de vista competitivo con
el propósito de emitir un informe sobre
la situación global de la misma y la actuación de la dirección.
Que es: Es el análisis sistemático de los resultados obtenidos por las entidades del sector
público, en la administración y utilización de los recursos disponibles para el desarrollo de su objeto social establecido mediante el cumplimiento de objetivos y
metas, la evaluación de la economía y la eficiencia en la utilización de los mismos, la identificación de
los beneficios de su acción; y el impacto macroeconómico derivado de sus actividades. El grado de
eficiencia viene dado por la relación entre los bienes adquiridos o producidos o los servicios prestados, por un lado y los recursos utilizados
Para que: Evaluar la rentabilidad es apropiada mediante los controles financieros y operativos. Analiza la
preparación del presupuesto, el sistema de costo y los planes operativo
Quien: ingeniero industrial
Objetivo General: El objetivo primordial de la auditoría de
gestión consiste en descubrir deficiencias o irregularidades en algunas de las
partes de la empresa y apuntar sus probables remedios. La finalidad es ayudar a
la dirección a lograr la administración más eficaz. Su intención es examinar y
valorar los métodos y desempeño en todas las áreas. Los factores de la
evaluación abarcan el panorama económico, la adecuada utilización de personal y
equipo y los sistemas de funcionamiento satisfactorios
Auditoría De Cumplimiento:
Acción a auditar:
Que es: Es la comprobación de los exámenes en las operaciones financieras,
administrativas, económicas y de otra índole de una entidad para establecer que
se han realizado conforme a las normas legales, reglamentarias, estatutarias y
de procedimientos que le son aplicables
Para que: Comprobar si los procedimientos y las medidas de control están
apegadas a las leyes, derechos, disposiciones legales y si están siendo
aplicados de manera efectiva.
Asegurar que los empleados este apropiadamente entrenados y comprende las políticas de la organización, de igual manera prever que los beneficios les sean otorgados de acuerdo a la legislación correspondiente.
Asegurar que los empleados este apropiadamente entrenados y comprende las políticas de la organización, de igual manera prever que los beneficios les sean otorgados de acuerdo a la legislación correspondiente.
Quien: profesional en
derecho (Abogado)
Objetivo General: Verificar e informar sobre el cumplimiento de las disposiciones
legales, estatutarias o de normatividad
Auditoría de control interno:
Acción a auditar: plan de
organización métodos coordinados y medidas adoptadas en el negocio para
proteger sus activos verificar exactitud y confiabilidad de sus datos contables
promover la eficiencia en las operaciones.
Que es: En su acepción más amplia significa verificar la información financiera, operacional y administrativa que se presenta es confiable, veraz
y oportuna. Es revisar que los hechos, fenómenos y operaciones se den en la forma como fueron planeados; que las políticas y lineamientos establecidos han sido observados y respetados; que se
cumplen con obligaciones fiscales, jurídicas y reglamentarias en general. Es evaluar la forma
como se administra y opera teniendo al máximo el aprovechamiento de los recursos.
Para que: para brindar seguridad razonable mirando el cumplimiento en
efectividad y eficiencia de las operaciones confiabilidad de la información
financiera cumplimiento de las leyes y regulaciones públicas
Quien: profesional en Economía
Objetivo General: los activos estén debidamente
protegidos, del desperdicio y uso ineficiente los registros contables sea
fidedignos las actividades sean realizadas eficazmente de acuerdo con políticas
trazadas por la gerencia
Auditoría informática:
Acción a auditar: la informática hoy, está integrando en
la gestión de la
empresa, y por eso las normas y estándares propiamente
informáticos deben estar sometidos a los generales de la misma. Debido a su
importancia en el funcionamiento de una empresa, existe la auditoría informática. La auditoría informática es
un examen crítico que se realiza con el fin de evaluar la eficacia y eficiencia
de una empresa al nivel del tecnologías de la información.
Que es: La auditoría informática es el proceso de recoger, agrupar y evaluar
evidencias para determinar si un Sistema de Información salvaguarda el activo
empresarial, mantiene la integridad de los datos, lleva a cabo eficazmente los
fines de la organización y utiliza eficientemente los recursos.
Para que: La
auditoría informática sirve para mejorar ciertas características en la empresa
como Eficiencia, Eficacia,
Rentabilidad,
Seguridad
Quien: un
profesional en área de información (ingeniero sistemas)
Objetivo General: El análisis de la eficacia del Sistema Informático,
verificación de la implantación de la Normativa,
revisión de la gestión de los recursos informáticos.
CLASIFICACIÓN DE LOS CARGOS GENERADOS A PARTIR DE LA
AUDITORÍA
Revisor Fiscal
Que es: El
revisor fiscal es el encargado de dictaminar con sujeción a las normas de
auditoría de general aceptación los estados financieros de la empresa. También
debe revisar y evaluar sistemáticamente los componentes y elementos que
integran el control interno, en forma oportuna e independiente en los términos
que señala la ley. El revisor fiscal debe realizar una auditoría integral y
debe exponer una opinión profesional independiente de la evaluación y supervisión
de los sistemas de control.
Depende: La
elección de Revisor Fiscal se hace por mayoría absoluta de la Asamblea de la
junta de socios en las Sociedades Anónimas. En las comanditarias por acciones,
el Revisor Fiscal será elegido por la mayoría de los votos de los socios
comanditarios. En las sucursales de sociedades extranjeras lo designará el
órgano competente de acuerdo con los estatutos. En las sociedades donde
funcione Junta Directiva el período del Revisor Fiscal será igual al de
aquella, pero en el caso podrá ser removido en cualquier tiempo, con el voto de
la mitad más uno de las acciones presentes en la reunión.
Resultado: En
su informe debe determinar si los estados financieros son preparados sobre
principios de general aceptación, si ha cumplido con las normas legales,
evaluar el grado de eficiencia y eficacia en el logro de los objetivos
previstos por la empresa, el buen manejo de los recursos y la evaluación del
sistema de control interno para conceptuar sobre su manejo
Auditor Interno
Que es: Es el
responsable de la dirección y conducción de la auditoría interna de una
dependencia o entidad, con el fin de que cumpla los propósitos para los cuales
fue creada y que opere o Funcione con la mayor eficacia y eficiencia posible,
recomendando para ello las medidas preventivas o correctivas a su desempeño.
Depende: Es
nombrado por la administración de la organización
Resultado: Proporcionar
todos los datos relevantes con respecto a la efectividad y eficiencia de las
operaciones, de la suficiencia y confiabilidad de la información financiera y
del cumplimiento de las regulaciones de la empresa.
Es el encargado de verificar las fortalezas y
suficiencia de los controles que se aplican dentro de la empresa. Su estudio
debe tener un alcance total de la empresa, es decir abarcar las operaciones
financieras, administrativas y de cualquier otra índole
Auditor Externo
Que es: Es un especialista
ajeno y externo a la empresa, este realiza un examen de las operaciones de la
empresa, con el fin de emitir una opinión sobre el tema, dando a conocer los
resultados de su examen, a fin de aumentar la utilidad que la información
posee.
Depende: Es
nombrado por la junta de accionistas
Resultados: El
informe o dictamen que el auditor externo otorga fe pública a la confiabilidad
de los estados financieros y la credibilidad de la gerencia que los preparó.
Contralor
Que es: El
Ejecutivo principal responsable por los asuntos contable-financieros en una
unidad económica.
Depende: Funcionario
encargado de examinar la contabilidad oficial, Función del área financiera y
otros recursos.
Resultado: Tiene
función del área financiera de la empresa que se dedica a obtener, custodiar y
manejar la información necesaria para el control del dinero y otros recursos
Suscribirse a:
Entradas (Atom)